

חדשות בארץ
דו"ח של מיקרוסופט: כ-40% מכלל מתקפות הסייבר האיראניות כוונו נגד ישראל
חברת מיקרוסופט פרסמה את דו"ח ההגנה הדיגיטלית העולמי. ישראל מדורגת שנייה בעולם אחרי ארה"ב בהיקף מתקפות הסייבר שספגה, ומובילה את רשימת היעדים במזרח התיכון ואפריקה
- שלומי דיאזלמעקב
- כ' תשרי התשפ"ז||
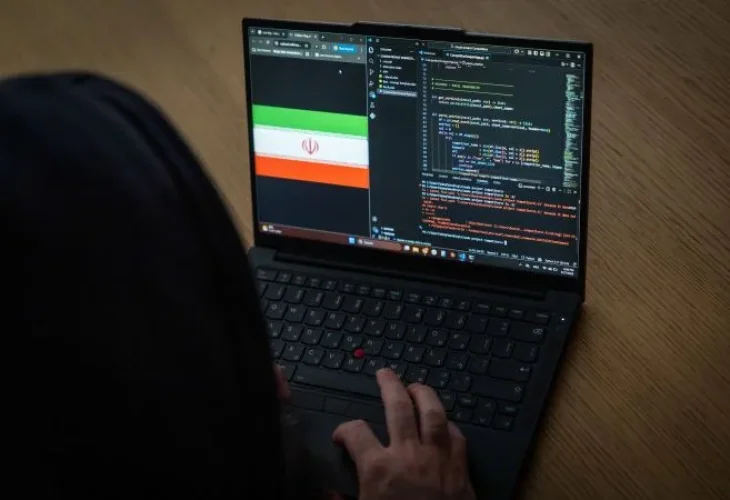 (אילוסטרציה: נתי שוחט, פלש90)
חברת מיקרוסופט פרסמה היום (חמישי) את דו"ח ההגנה הדיגיטלית השנתי. על פי הדו"ח, כ-40% מכלל מתקפות הסייבר האיראניות כוונו נגד יעדים בישראל. לפי הנתונים, מרבית התקיפות כוונו למוסדות מחקר ואקדמיה, חברות טכנולוגיה ותשתיות תחבורה.
נתונים בולטים מתוך הדו"ח: ישראל מדורגת במקום ה-2 בעולם, אחרי ארצות הברית, בהיקף פעילות הסייבר הזדונית שנרשמה נגדה. במזרח התיכון ובאפריקה ישראל ניצבת בראש הרשימה; איראן מיקדה את מירב מאמציה בישראל (39%), בעוד שרק 23% ממתקפותיה כוונו נגד ארצות הברית ו-9% נגד איחוד האמירויות. אחריהן מופיעות ברשימת המותקפות בעולם אוקראינה עם 4.8%, וטייוואן עם 3.9%.
התוקפים האיראנים משלבים בין מתקפות סייבר הרסניות, כמו מחיקת מידע ושיבוש מערכות תפעוליות, לבין מבצעי השפעה ותודעה ברשתות החברתיות. כמו כן, נרשמה עלייה במתקפות כופרה ונרשם גידול של 21% באירועי הכופרה בישראל.
הדו"ח מציין כי מתקפות אלו משמשות כיום גם ככלי ליצירת כאוס ופגיעה בתשתיות, ולא רק למטרות סחיטה כספית. בנוסף, השימוש בבינה מלאכותית הפך לכלי מרכזי עבור התוקפים, המאפשר להם להאיץ את קצב התקיפות, לשכלל שיטות התחזות ולנהל מבצעי השפעה בהיקפים נרחבים.
במיקרוסופט מפרסמים את הדו"ח זו השנה השביעית, והוא מבוסס על פעילות איומי סייבר שנצפתה בין יולי 2025 ליוני 2026 במערך הניטור הגלובלי של מיקרוסופט, המעבד יותר מ-165 טריליון אותות אבטחה מדי יום.
לפי החברה, המסר המרכזי לארגונים הוא, שהגנת סייבר כבר אינה יכולה להתבסס על חסימת נוזקות בלבד, ונדרשת הגנה מתמשכת על זהויות, אימות חזק, ניטור מהיר של פעילות חריגה, וקיצור הזמן החולף בין זיהוי האיום לבין התגובה.
עקבו אחרינו ב-News